A Akamai detectou e investigou uma intrusão em múltiplas etapas direcionada à infraestrutura de supply chain na América Latina, identificando atividades suspeitas que sugeriram tentativas de estabelecer acesso remoto, mapear o ambiente interno e expandir o acesso além do sistema inicialmente comprometido. Ao cruzar sinais entre workload, processo, rede e ameaça inteligente, o ExAR ajudou investigadores a conectarem essas atividades e apoiou os esforços do cliente para conter o incidente antes que ocorressem impactos operacionais significativos.
- Siga o tecflow no tik tok!
A investigação identificou atividade suspeita envolvendo workloads do Linux e OpenShift, sistemas Windows na zona desmilitarizada (DMZ) e serviços de rede. Isto incluiu conexões de saída para uma infraestrutura controlada pelos invasores, utilizadas para comando e controle remoto (C2); consultas ao Active Directory para identificar usuários e possíveis alvos; um processo separado do socat que permitia acesso remoto adicional; e conexões de entrada provenientes de endereços IP identificados como maliciosos durante a investigação.
Como o ExAR desvendou o ataque
As atividades suspeitas inicialmente se apresentavam como sinais separados em diferentes sistemas. O ExAR, da Akamai, correlacionou atividade de processos, tráfego de rede, políticas de segmentação e informações de inteligência contra ameaças para conectar as evidências e identificar o provável ponto de entrada.
O investigador de ameaças baseado em IA organizou as evidências e recomendou ações, ajudando o time a se comunicar com o cliente conforme a investigação progrediu. Analistas humanos depois examinaram o web server afetado e conectaram a infraestrutura externa ao Sliver C2 framework.
Mais tarde, o cliente confirmou que a detecção e investigação do ExAR foram fundamentais em conter o incidente antes de causar uma interrupção operacional significativa para sua infraestrutura de supply chain na América Latina.
-
Falha no PHP descoberta por IA coloca milhões de sites em alerta e derruba portais governamentais
Vulnerabilidade crítica no PHP, identificada com auxílio de inteligência artificial, levou governos a tirar sites do ar e reforçou a urgência de atualização de sistemas.
-
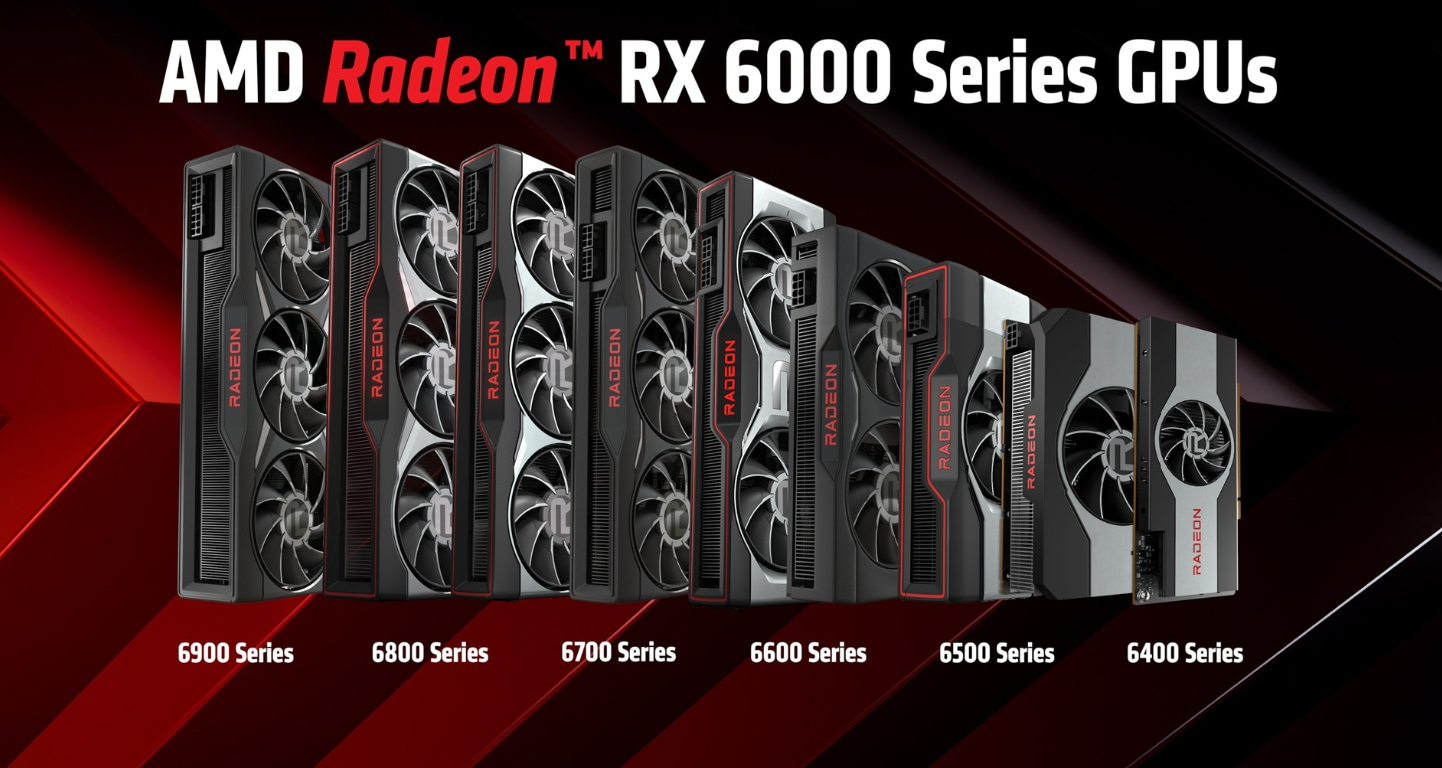
AMD amplia suporte ao FSR Upscaling 4.1 com melhorias de imagem para mais placas, notebooks e consoles
Tecnologia baseada em machine learning chega a GPUs Radeon RX 6000, processadores Ryzen AI e dispositivos portáteis, prometendo mais qualidade visual sem necessidade de trocar hardware A AMD anunciou a expansão do suporte ao AMD FSR™ Upscaling 4.1, nova geração da tecnologia de aprimoramento gráfico baseada em machine learning que melhora a qualidade das imagens…
-
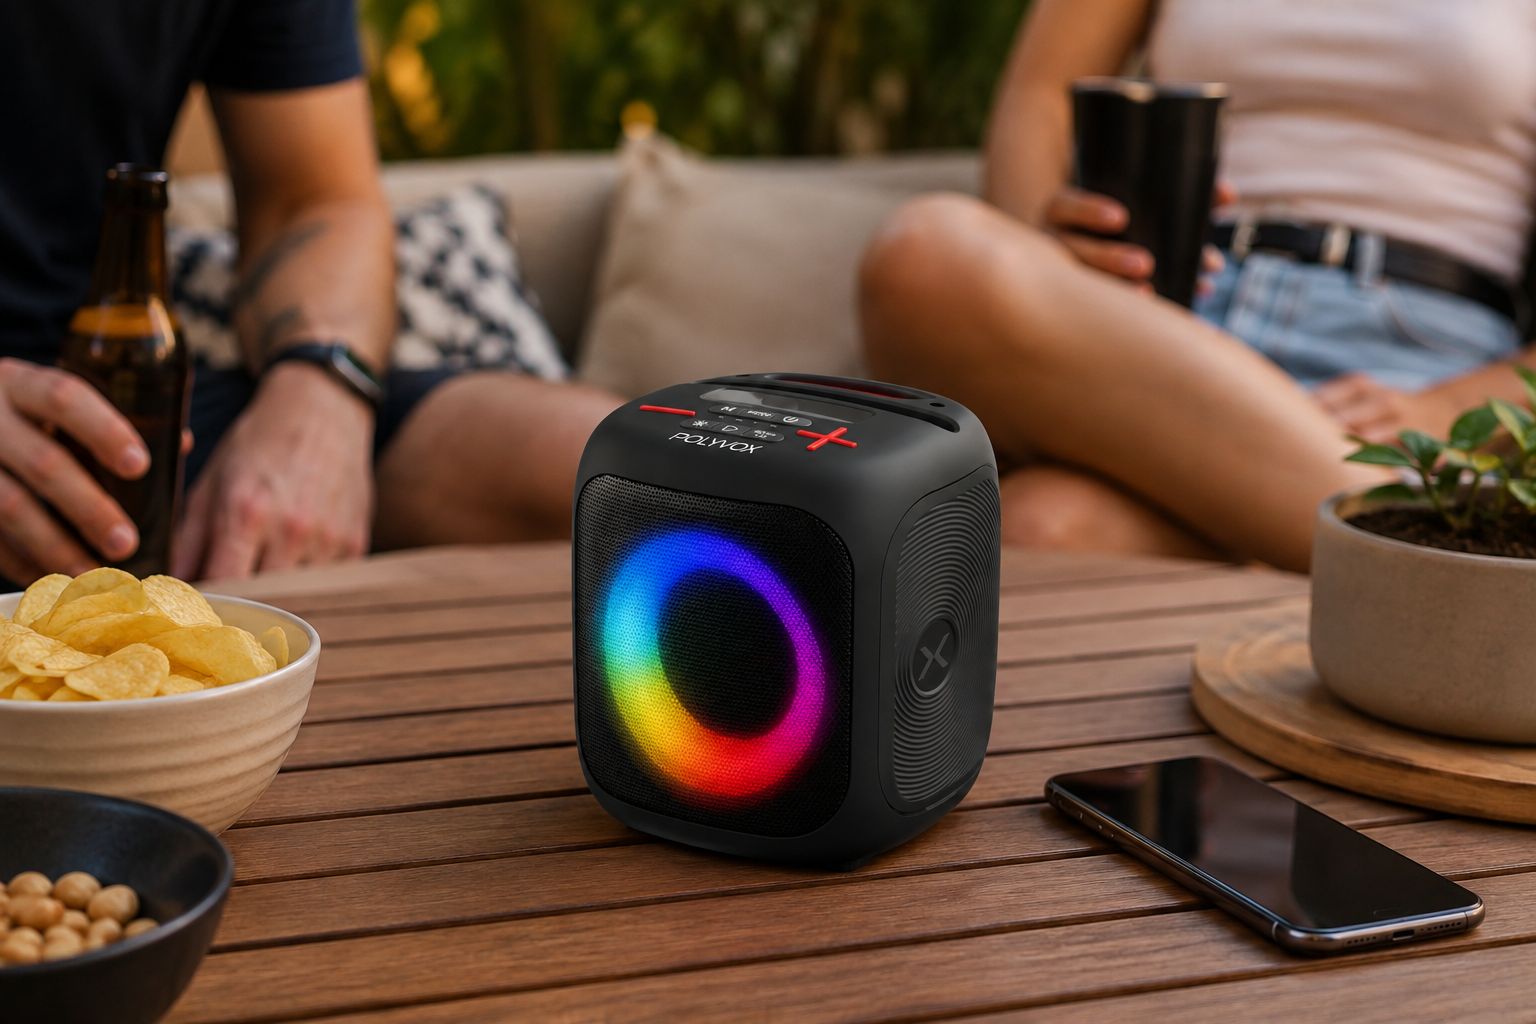
Polyvox lança XC-200, caixa de som portátil com 200W RMS e preço mais acessível
Novo modelo inaugura a Linha Essencial da marca e combina conectividade, autonomia de bateria e recursos de entretenimento em um formato compacto
Como a microssegmentação pode limitar a progressão de um ataque
A investigação também destaca o papel da segmentação de rede na limitação de possíveis caminhos de ataque. Ao correlacionar atividades suspeitas com as políticas de segmentação existentes, o ExAR ajudou os analistas a avaliar quais caminhos de comunicação estavam disponíveis para os invasores e quais eram bloqueados pelas políticas de segurança.
A Akamai Guardicore Segmentation aplica políticas granulares de comunicação, limitando as cargas de trabalho e os endpoints às conexões necessárias para seu funcionamento. Quando configurados corretamente, esses controles podem impedir que sistemas comprometidos acessem serviços internos não autorizados e limitar a comunicação com infraestruturas externas controladas por invasores, reduzindo o potencial de propagação de um ataque.
A Akamai também aponta a deception (técnica de engano) como uma possível camada adicional de defesa. Iscas e recursos falsos podem alertar as equipes de segurança quando invasores interagem com recursos aos quais não deveriam ter motivo para acessar. Embora essa técnica não tenha sido utilizada durante esse incidente, ela poderia fornecer visibilidade adicional sobre atividades de reconhecimento e tentativas de acesso a recursos internos.
Recomendações para líderes de segurança
Para prevenir ataques semelhantes e construir uma defesa proativa, os líderes de segurança devem se concentrar em melhorar a visibilidade, restringir acessos desnecessários à rede e acelerar os tempos de resposta. Algumas estratégias que podem ajudar a fortalecer a postura de segurança em todos os ambientes são:
- Identificar lacunas de cobertura em cargas de trabalho, endpoints, comunicações de rede e infraestrutura legada. Nesse ambiente, o ExAR forneceu contexto sobre cargas de trabalho e processos em áreas nas quais a cobertura existente de soluções de proteção de endpoints era limitada.
- Aplicar políticas de segurança permissivas por padrão negado (positive security) para isolar cargas de trabalho de aplicações expostas à internet. Permitir apenas os acessos necessários aos serviços internos de identidade e aos destinos externos aprovados.
- Utilizar técnicas de deception como uma camada adicional de detecção. Iscas e recursos falsos posicionados estrategicamente podem gerar alertas de alta confiabilidade quando agentes maliciosos interagem com eles.
- Combinar correlação assistida por IA com investigação humana. A IA pode acelerar a triagem e a síntese de informações, enquanto analistas experientes validam as evidências, investigam o contexto e orientam as decisões de contenção.
Faça como os mais de 10.000 leitores do tecflow, clique no sino azul e tenha nossas notícias em primeira mão! Confira as melhores ofertas de celulares na loja parceira do tecflow.

