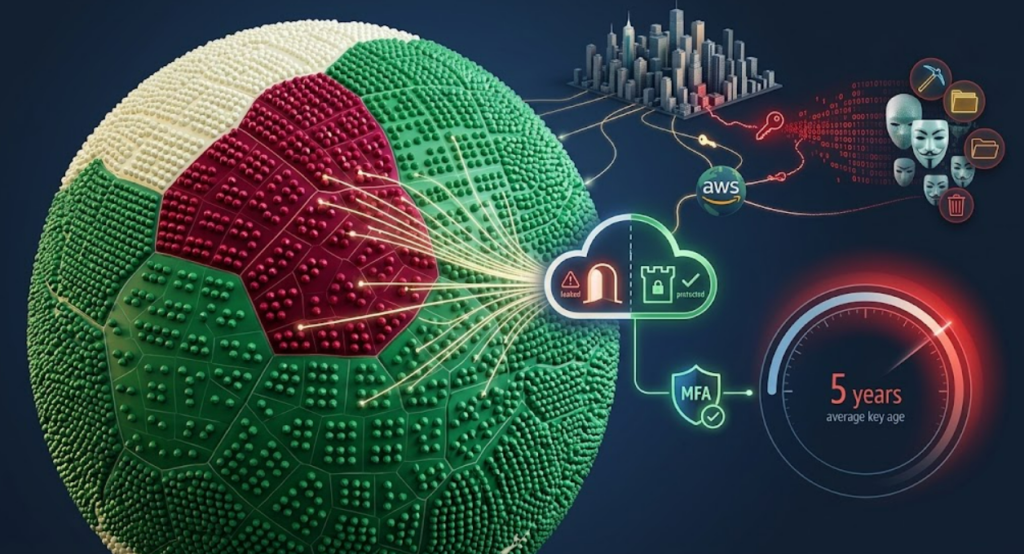
Um novo alerta de segurança digital acendeu uma preocupação entre empresas que utilizam serviços em nuvem: milhares de chaves de acesso da Amazon Web Services (AWS) permanecem expostas publicamente e ainda permitem autenticação em ambientes corporativos.
- Siga o tecflow no tik tok!
O levantamento realizado pela empresa de cibersegurança Truffle Security identificou dezenas de milhares de credenciais AWS vazadas em repositórios públicos de código, históricos de alterações e plataformas usadas por desenvolvedores e projetos de inteligência artificial.
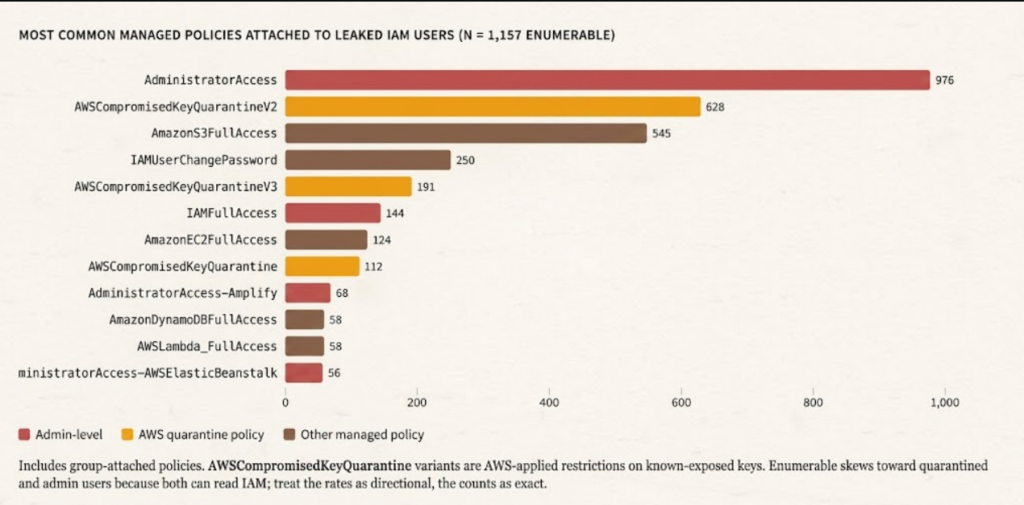
Entre os acessos encontrados, centenas possuíam permissões administrativas máximas, capazes de permitir que criminosos assumam completamente ambientes digitais, alterem configurações, roubem informações ou criem novos recursos dentro das contas afetadas.
Mais de 9 mil credenciais AWS continuam ativas
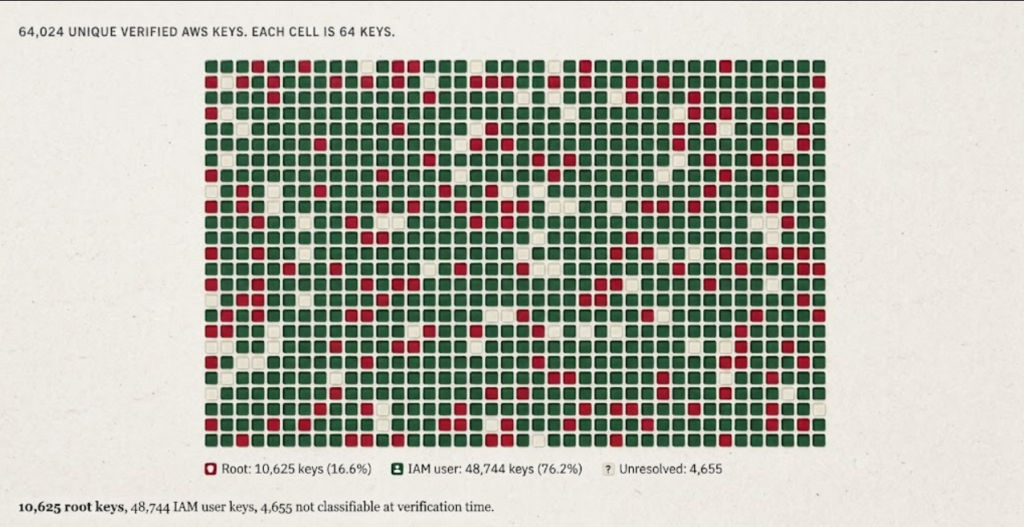
Durante a investigação, pesquisadores analisaram 431 mil ocorrências de vazamentos registrados desde 2022. Após remover cópias repetidas, foram identificadas 64 mil chaves únicas associadas a mais de 50 mil contas AWS.
Em uma amostra de mais de 10 mil credenciais verificadas, cerca de 88% ainda estavam funcionando, indicando que muitas organizações não revogaram ou atualizaram acessos expostos.
O cenário preocupa principalmente porque algumas dessas chaves possuem privilégios elevados:
- 526 credenciais tinham acesso root, considerado o nível máximo dentro da AWS;
- 242 pertenciam a usuários administradores, com permissão para criar, modificar e excluir serviços;
- 130 chaves estavam ligadas a contas centrais de gerenciamento, aumentando o impacto em grandes empresas.
Segundo os pesquisadores, manter chaves root ativas representa um risco desnecessário, já que boas práticas modernas de segurança recomendam limitar privilégios e utilizar mecanismos como autenticação multifator e controle baseado em funções.
Chaves antigas aumentam risco de ataques
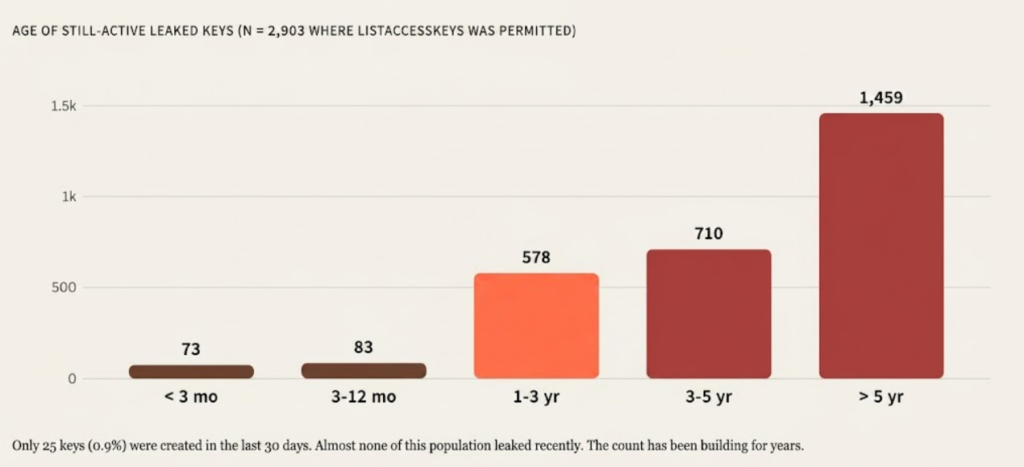
Outro ponto destacado pelo estudo é a falta de manutenção dos acessos. A idade média das credenciais expostas era de aproximadamente cinco anos, e algumas permaneciam ativas há quase duas décadas.
Cerca de 86% das chaves analisadas nunca passaram por renovação ou exclusão desde a criação.
Esse tipo de falha é comum em ambientes corporativos porque credenciais temporárias usadas em projetos acabam esquecidas em códigos públicos, arquivos de configuração ou ferramentas de desenvolvimento.
Com o tempo, esses acessos podem se transformar em portas de entrada para ataques.
IA aumenta exposição de credenciais na internet
A pesquisa também aponta uma relação entre o crescimento de ferramentas de inteligência artificial e o aumento dos vazamentos.
A plataforma Hugging Face, utilizada para compartilhamento de modelos e bases de dados de IA, apareceu como uma das principais fontes individuais de exposição, com milhares de chaves encontradas.
O problema acontece porque desenvolvedores frequentemente publicam códigos de testes ou projetos contendo arquivos de configuração com credenciais incorporadas.
Quando esses conteúdos são reutilizados por outros sistemas ou modelos de IA, uma chave esquecida pode se espalhar rapidamente pela internet.
Ataques podem gerar prejuízos milionários
Uma chave AWS comprometida pode permitir diferentes tipos de ataques, incluindo:
- acesso a bancos de dados corporativos;
- exclusão ou alteração de arquivos armazenados na nuvem;
- espionagem de ambientes internos;
- criação de máquinas virtuais para atividades criminosas;
- mineração ilegal de criptomoedas usando recursos da empresa.
Além do impacto operacional, invasores podem gerar custos elevados ao criar milhares de recursos computacionais em contas comprometidas.
O estudo revelou que apenas uma parcela pequena das contas analisadas possuía alertas de gastos ativados, apesar de o grupo avaliado ter acumulado centenas de milhares de dólares em consumo de infraestrutura em um único mês.
AWS recomenda revogação imediata de credenciais expostas
Em resposta ao levantamento, a Amazon informou que monitora casos de chaves expostas e notifica clientes afetados.
A empresa reforçou que organizações devem seguir práticas recomendadas de segurança, como remover credenciais desnecessárias, utilizar permissões mínimas e revisar constantemente acessos dentro do ambiente AWS.
Como empresas podem proteger suas contas AWS
Para reduzir riscos de vazamento de credenciais, especialistas recomendam:
- evitar o uso de chaves permanentes sempre que possível;
- utilizar autenticação multifator (MFA);
- aplicar o princípio do menor privilégio;
- monitorar atividades suspeitas na nuvem;
- remover acessos antigos ou sem uso;
- impedir que chaves sejam armazenadas em códigos públicos;
- adotar ferramentas de gestão de identidade e acesso (IAM).
O caso reforça um dos principais desafios da segurança em nuvem: não basta migrar sistemas para ambientes modernos; é necessário controlar continuamente quem possui acesso e quais permissões estão disponíveis.
Com o avanço da inteligência artificial e da infraestrutura em nuvem, credenciais esquecidas podem se tornar uma das maiores vulnerabilidades dentro das empresas.
Faça como os mais de 10.000 leitores do tecflow, clique no sino azul e tenha nossas notícias em primeira mão! Confira as melhores ofertas de celulares na loja parceira do tecflow.

