Grupo criminoso Gambling Goblin invadiu servidores de sites .gov.br e passou a explorar a reputação dessas páginas para espalhar links fraudulentos e promover apostas online
Uma investigação da Check Point Research (CPR) revelou uma operação de cibercrime que está usando sites legítimos do governo brasileiro como parte de uma rede global de fraude. Batizado de Gambling Goblin, o grupo, associado a um cluster de língua chinesa, compromete servidores de instituições públicas e utiliza a reputação dos domínios para direcionar visitantes a páginas fraudulentas.
- Siga o tecflow no tik tok!
A campanha está ativa desde meados de 2025 e chamou a atenção dos pesquisadores porque vai além de um ataque convencional. Em vez de simplesmente criar páginas falsas, os criminosos invadem servidores que já possuem credibilidade e boa reputação nos mecanismos de busca.
O objetivo é aproveitar essa confiança para aumentar a visibilidade de conteúdos relacionados principalmente a apostas online e esportivas.
Como o golpe usa sites .gov.br
Segundo a investigação, dezenas de domínios brasileiros foram associados à operação. A maioria pertence a instituições públicas com endereços .gov.br, incluindo órgãos federais, assembleias legislativas, tribunais de contas, empresas públicas e administrações municipais.
Também foram encontrados sites comerciais comprometidos, como veículos de imprensa locais, clínicas e associações empresariais.
Depois de comprometer um servidor, os criminosos inserem caminhos específicos que podem apresentar conteúdo controlado externamente. Assim, um usuário pode acessar um endereço legítimo e acabar sendo direcionado para uma página criada pelos atacantes.
O esquema explora justamente um dos elementos mais valiosos de um domínio: sua reputação perante os mecanismos de busca.
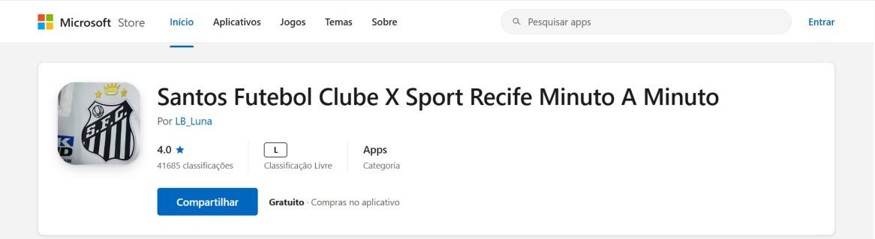
Páginas falsas imitam Google Play, Microsoft Store e Amazon
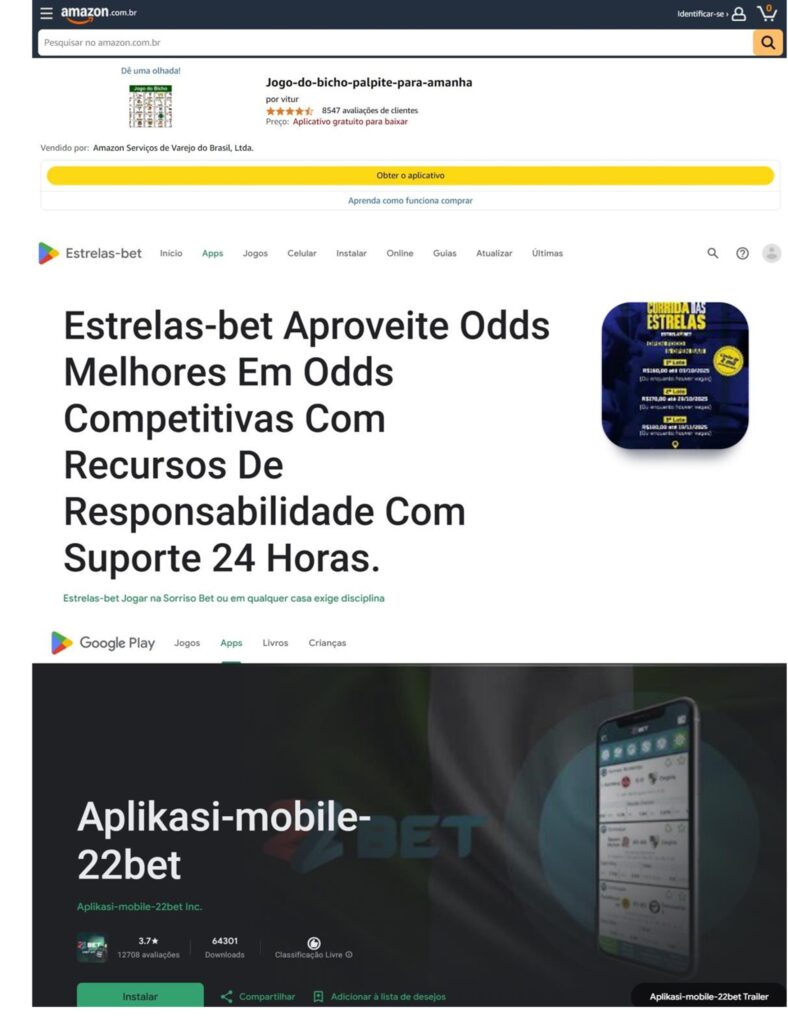
A operação também utiliza páginas que tentam reproduzir a aparência de serviços conhecidos, incluindo Google Play, Microsoft Store e Amazon.
Os conteúdos são apresentados em português do Brasil e podem conter avaliações, comentários e outros elementos visuais destinados a fazer com que a página pareça legítima.
Apesar da aparência de loja ou serviço conhecido, os pesquisadores identificaram que essas páginas promovem principalmente apostas online e esportivas.
A estratégia permite que os criminosos utilizem a autoridade de sites legítimos para aumentar a exposição de páginas fraudulentas nos resultados de pesquisa.
Na prática, o ataque transforma sites comprometidos em uma espécie de arma de SEO, usando a reputação acumulada por instituições legítimas para dar maior alcance ao conteúdo controlado pelos criminosos.
Ataque pode atingir usuários além das apostas
O risco não termina na fraude relacionada às apostas.
A Check Point alerta que a infraestrutura utilizada pelo grupo poderia ser adaptada para outras finalidades. Como algumas páginas já simulam lojas oficiais de aplicativos, uma alteração na operação poderia permitir que a mesma estrutura fosse utilizada para distribuir aplicativos maliciosos.
A investigação também encontrou ferramentas utilizadas em servidores Linux, incluindo mecanismos de acesso remoto, recursos relacionados ao roubo de credenciais e componentes destinados a identificar infraestrutura exposta na internet.
Outro elemento identificado foram módulos personalizados do servidor Apache, usados para funcionar como intermediários entre o visitante e a infraestrutura controlada pelos criminosos.
Isso torna o ataque particularmente difícil de perceber para o usuário comum: o endereço acessado pode pertencer realmente a uma instituição legítima, enquanto o conteúdo exibido foi manipulado.
Brasil é o principal mercado identificado na operação
Embora a campanha tenha alcance internacional, o Brasil aparece como o principal mercado identificado pela investigação até o momento.
A CPR encontrou estruturas semelhantes adaptadas para usuários de diferentes idiomas, incluindo vietnamita, espanhol e inglês.
Os pesquisadores também descobriram uma infraestrutura capaz de gerar novos domínios diariamente. Essa característica dificulta ações de bloqueio, já que novos endereços podem substituir rapidamente aqueles que foram identificados ou derrubados.
O grupo foi associado ao Earth Berberoka, cluster anteriormente relacionado a ataques contra sites ligados a apostas em países asiáticos.
Por que o caso preocupa órgãos públicos
O caso mostra que o comprometimento de um site governamental pode gerar consequências que vão muito além dos usuários daquela instituição.
Quando um domínio público possui boa reputação nos mecanismos de busca, essa autoridade pode ser explorada pelos criminosos para dar credibilidade a páginas fraudulentas.
Ou seja, o objetivo não é apenas invadir um servidor. O ataque busca transformar a confiança acumulada por uma instituição legítima em ferramenta para ampliar uma operação criminosa.
Para os pesquisadores, essa mudança representa uma evolução importante nas estratégias utilizadas por grupos de crime cibernético.
O que as organizações brasileiras devem fazer
A Check Point recomenda que organizações, principalmente instituições públicas, revisem servidores Apache e módulos instalados em ambientes expostos à internet.
Também é importante investigar arquivos e processos inesperados e verificar alterações incomuns nos mecanismos de segurança dos servidores.
Entre as recomendações estão manter serviços expostos à internet atualizados, revisar configurações de SSH e Apache e monitorar constantemente módulos e processos não autorizados.
A investigação indica que ataques desse tipo não dependem necessariamente de uma vulnerabilidade inédita. Credenciais frágeis, servidores expostos e componentes não monitorados podem ser suficientes para transformar uma infraestrutura legítima em parte de uma operação criminosa global.
Uma nova ameaça para o ecossistema digital brasileiro
O caso do Gambling Goblin evidencia como grupos estrangeiros estão encontrando novas formas de explorar o ambiente digital brasileiro.
Além de atacar diretamente usuários, a estratégia identificada pela Check Point utiliza a própria infraestrutura de instituições confiáveis para aumentar a eficiência da fraude.
Com capacidade de adaptar páginas para diferentes idiomas, gerar novos domínios e explorar servidores comprometidos, a operação pode continuar se expandindo enquanto existirem sistemas expostos à internet e configurações vulneráveis.
Para o usuário, fica um alerta importante: um endereço conhecido ou aparentemente legítimo não é, sozinho, garantia de que todo o conteúdo exibido naquele domínio seja confiável.
A análise técnica completa da Check Point Research, incluindo os indicadores de comprometimento (IOCs), está disponível no relatório da empresa.
Faça como os mais de 10.000 leitores do tecflow, clique no sino azul e tenha nossas notícias em primeira mão! Confira as melhores ofertas de celulares na loja parceira do tecflow.

