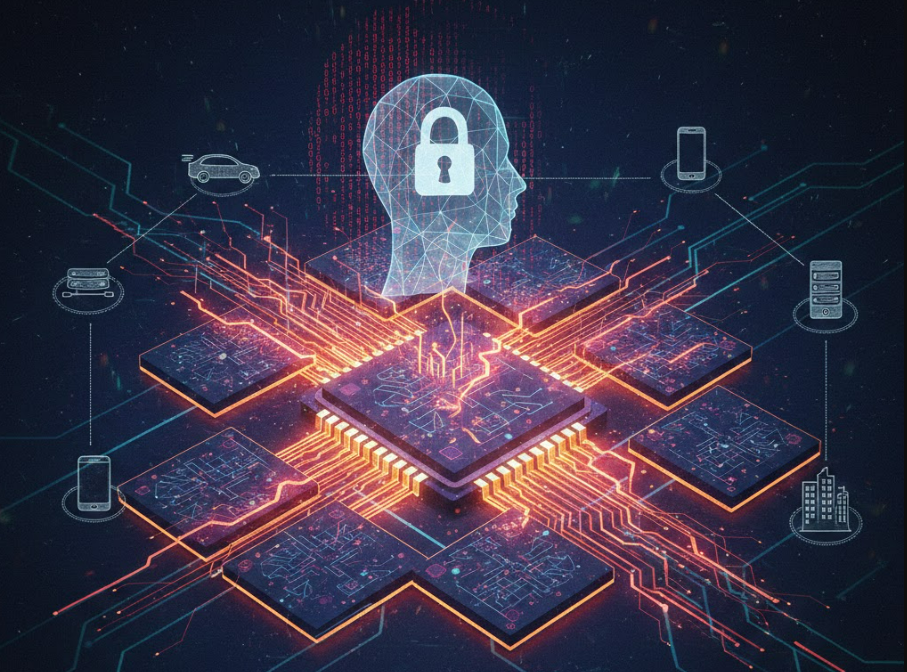
A adoção de agentes de inteligência artificial está transformando a maneira como as empresas operam e como precisam se proteger. Essas ferramentas já podem consultar bancos de dados internos, interagir com códigos em produção, atender a solicitações de clientes ou acessar registros financeiros utilizando as permissões de um usuário. Se forem manipuladas, podem executar ações inesperadas ou maliciosas nos sistemas da organização.
- Siga o tecflow no tik tok!
O desafio é que muitos desses agentes não chegam às empresas como aplicações corporativas claramente identificadas. Eles podem ser incorporados por meio de ferramentas de vibe coding, utilizadas para desenvolver softwares com o auxílio de instruções em linguagem natural; extensões de navegador; servidores MCP, que conectam modelos de IA a dados e ferramentas; ou aplicações pessoais instaladas sem a supervisão da área de tecnologia. Esse cenário amplia a chamada shadow AI, ou seja, ferramentas de inteligência artificial que operam dentro das organizações sem que elas tenham plena visibilidade sobre seu uso.
Para as organizações brasileiras que avançam na adoção da inteligência artificial, esse cenário representa um risco difícil de identificar. Um agente pode manter acesso a informações e sistemas críticos sem que as ferramentas convencionais de segurança reconheçam quais instruções recebeu, quais recursos consultou ou quais ações executou. Contêineres de software e controles aplicados exclusivamente aos prompts não são suficientes para proteger as organizações contra todos os comportamentos que esses agentes podem apresentar.
-
Agentes de IA abrem um novo ponto cego na segurança das organizações
Diante da necessidade de proteger dispositivos corporativos contra agentes de IA capazes de acessar informações, aplicações e sistemas críticos, Palo Alto Networks apresenta o Cortex XDR One
-
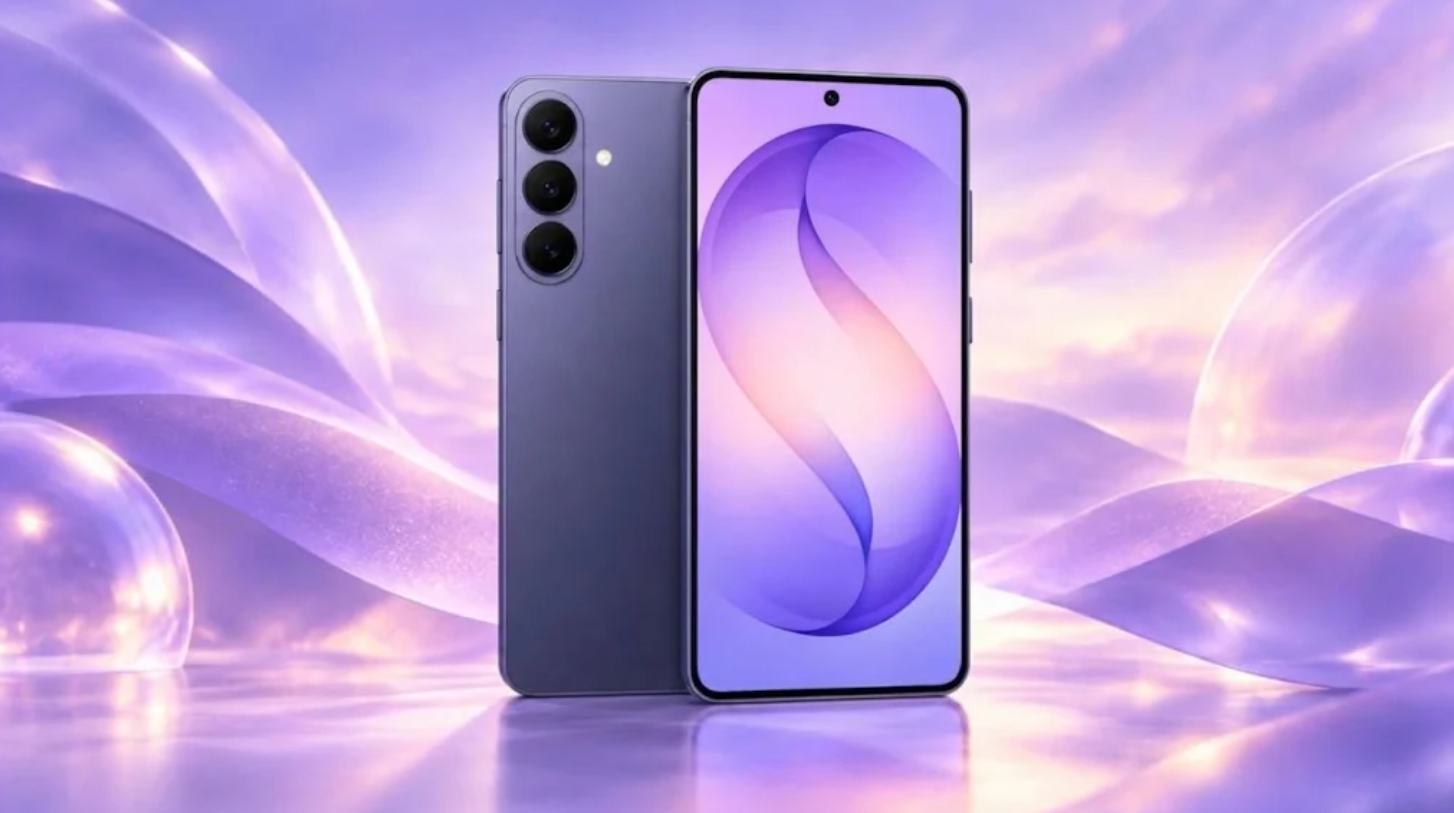
Galaxy S26+ tem desconto de mais de 50% na Black Friday e vira opção para quem busca celular premium
A Black Friday já começou a movimentar o mercado de smartphones, e um dos modelos topo de linha da Samsung apareceu com uma grande redução de preço. O Galaxy S26+ de 256 GB está sendo vendido por cerca de R$ 4.498,20 no Pix para assinantes Prime da Amazon, valor bem abaixo do preço inicial de…
-
Drones agrícolas explodem no Brasil, mas falta de profissionais qualificados ameaça avanço da tecnologia no campo
Mercado de drones agrícolas cresce no Brasil, mas falta de operadores qualificados e desafios de regularização podem limitar expansão da tecnologia no campo.
Diante dessa transformação, a Palo Alto Networks anunciou o Cortex XDR One, uma plataforma que integra detecção e resposta estendidas (Extended Detection and Response — XDR) a recursos de segurança especializados para agentes de IA. A tecnologia permite identificar e monitorar as ferramentas e os agentes de inteligência artificial ativos nos dispositivos de uma organização, além de aplicar controles tanto sobre suas ações quanto sobre os processos do sistema operacional. Tudo é gerenciado por meio de uma única interface e de um único sensor.
Essa abordagem reflete uma mudança na própria definição de endpoint, termo utilizado para descrever dispositivos, como computadores e estações de trabalho, conectados a uma rede corporativa. Esses equipamentos já não executam apenas aplicações tradicionais. Agora, também abrigam assistentes de programação, copilotos, servidores MCP e agentes pessoais capazes de se conectar a informações e ferramentas da empresa.
O Cortex XDR One permite detectar esses componentes quando são identificados em um dispositivo e definir quais pacotes, extensões e agentes podem ser instalados ou utilizados. A plataforma também oferece controles durante a execução dos agentes e monitora os processos do sistema operacional para identificar e interromper comportamentos maliciosos.
A chegada de agentes capazes de atuar diretamente sobre sistemas e dados corporativos estabelece uma nova prioridade para CIOs, CISOs e responsáveis por tecnologia no Brasil. Esses profissionais precisam manter a visibilidade e o controle sobre ferramentas que podem aumentar a produtividade, mas que também ampliam a superfície de ataque de maneiras difíceis de identificar com os mecanismos convencionais de segurança.
Faça como os mais de 10.000 leitores do tecflow, clique no sino azul e tenha nossas notícias em primeira mão! Confira as melhores ofertas de celulares na loja parceira do tecflow.

