Uma nova campanha global de ciberataques colocou milhares de empresas em risco após hackers explorarem falhas em dispositivos de borda de rede, como firewalls e soluções VPN corporativas. A operação comprometeu organizações de diferentes setores e resultou na exposição de mais de 70 mil credenciais, segundo uma investigação divulgada por pesquisadores de segurança.
- Siga o tecflow no tik tok!
O ataque teve como alvo principalmente equipamentos conectados à internet, incluindo Fortinet FortiGate e Palo Alto Networks GlobalProtect, usados por empresas para proteger redes internas e permitir acesso remoto seguro a funcionários.
De acordo com a investigação conduzida pela Group-IB e NyxLab, os criminosos conseguiram obter acesso persistente a ambientes corporativos, realizar roubo de dados e instalar ferramentas para manter controle remoto sobre sistemas comprometidos.
Grupo k0t é apontado como responsável pelos ataques
A campanha foi atribuída ao grupo de ameaça conhecido como k0t, também identificado pelos nomes CryptoFeel, Member19 e QazWsxShop.
Os pesquisadores apontam que o grupo atua possivelmente como um corretor de acesso inicial (Initial Access Broker, IAB), modelo em que criminosos invadem empresas e depois vendem o acesso para outros grupos, incluindo operadores de ransomware.
A investigação encontrou possíveis conexões entre o grupo e gangues como Qilin e The Gentlemen, já que algumas organizações afetadas posteriormente apareceram em páginas de vazamento de dados associadas a esses grupos.
-
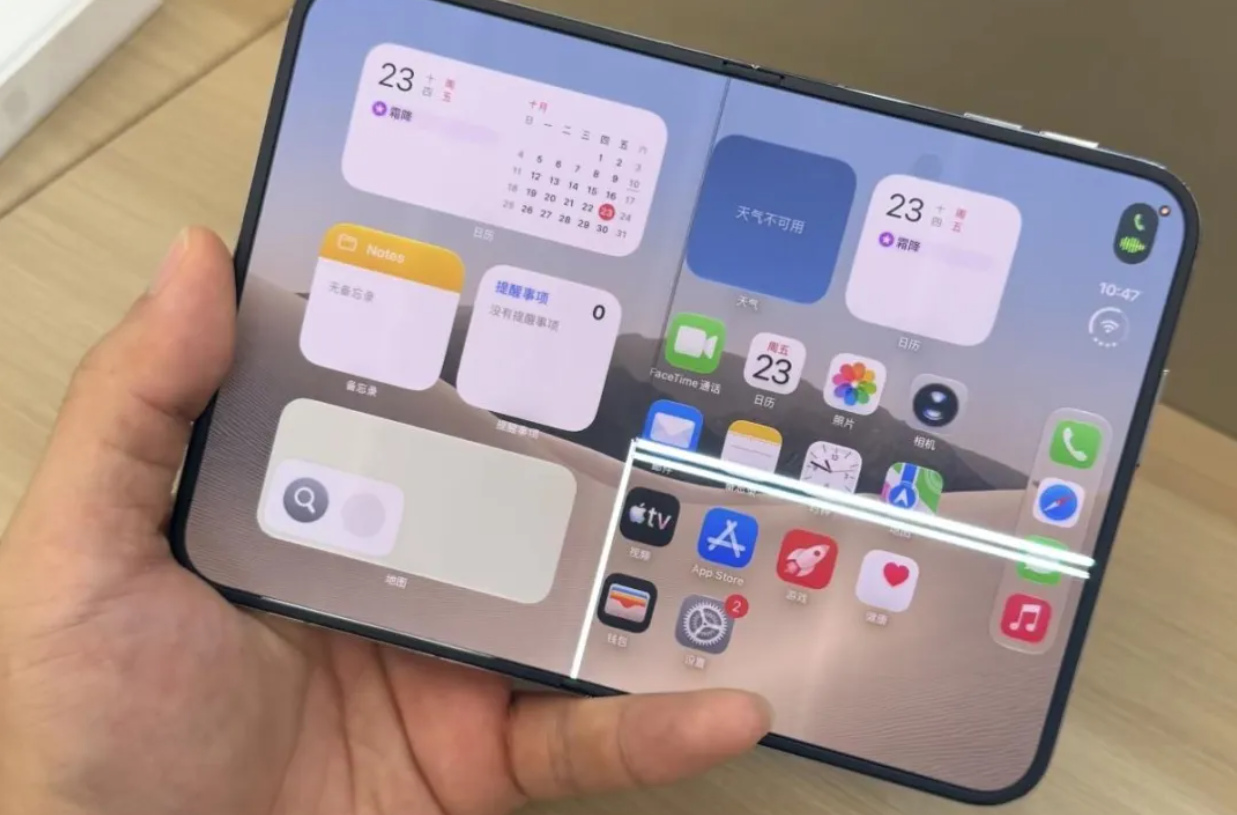
iPhone Duo já apresenta primeiras telas quebradas poucas horas após lançamento; Apple investiga casos
O lançamento do iPhone Duo, primeiro smartphone dobrável da Apple, começou com grande expectativa dos consumidores, mas também trouxe os primeiros relatos de problemas de durabilidade. Poucas horas após a chegada oficial do aparelho às lojas, alguns usuários começaram a compartilhar imagens de telas internas quebradas na região da dobradiça. Os casos chamaram atenção porque…
-

Hackers invadem firewalls e VPNs corporativas e expõem mais de 70 mil credenciais, alerta relatório
Uma nova campanha global de ciberataques colocou milhares de empresas em risco após hackers explorarem falhas em dispositivos de borda de rede, como firewalls e soluções VPN corporativas. A operação comprometeu organizações de diferentes setores e resultou na exposição de mais de 70 mil credenciais, segundo uma investigação divulgada por pesquisadores de segurança. O ataque…
-
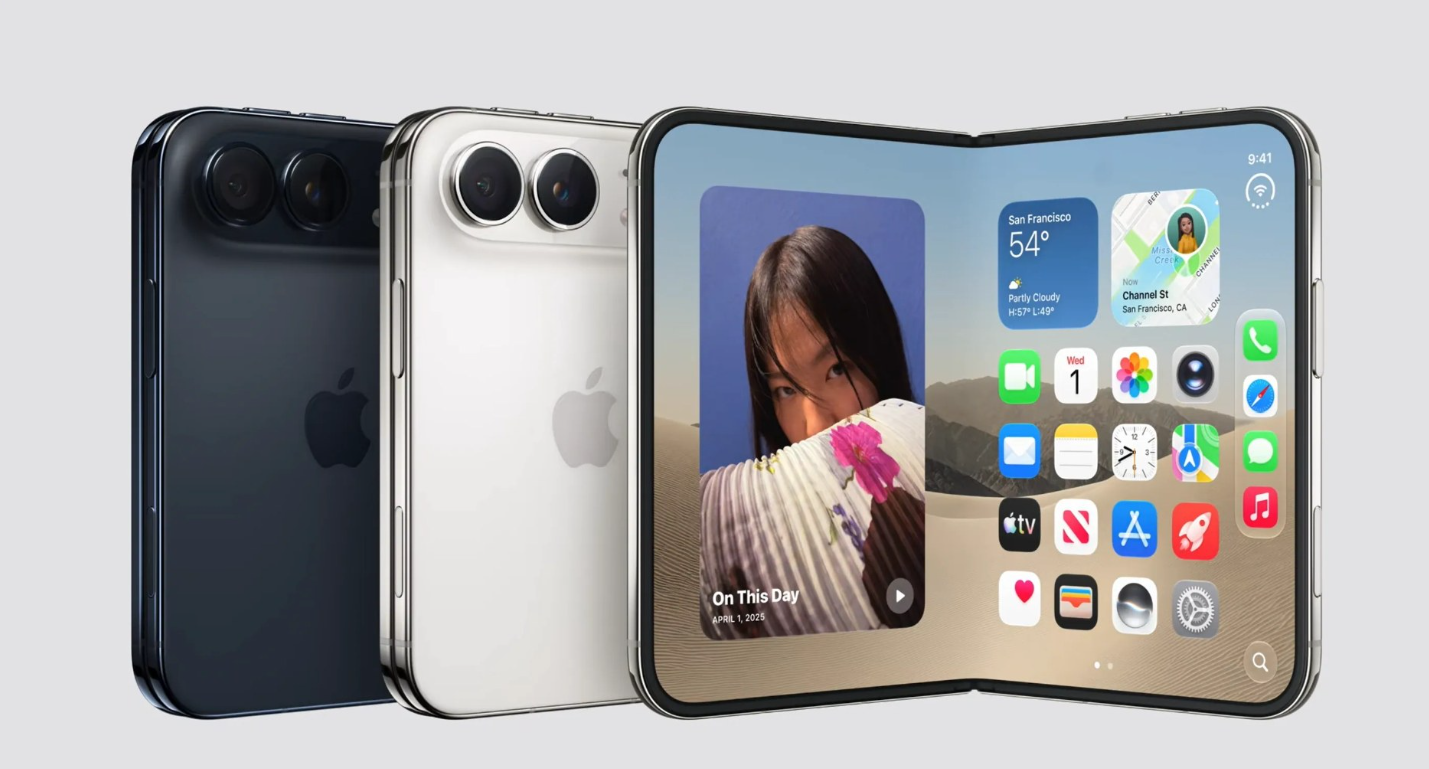
iPhone Duo começa vendas com alta demanda, filas e entrega prevista apenas para 2027
Uma Chamada Perdida é bom? Veja a análise do filme de terror sobre ligações do futuro que revelam mortes e descubra se vale a pena assistir.
Ataques atingiram empresas em várias regiões do mundo
A campanha teve alcance internacional e afetou organizações de diferentes segmentos. Como os criminosos priorizaram equipamentos vulneráveis expostos na internet, o setor da empresa teve menos importância do que o tipo de tecnologia utilizada.
A distribuição das vítimas identificadas pelos pesquisadores foi:
| Região | Percentual de vítimas |
|---|---|
| Ásia-Pacífico | 38% |
| América Latina | 31,9% |
| Europa | 15,8% |
| Oriente Médio e Norte da África | 12,7% |
O volume elevado de ataques reforça a preocupação com dispositivos de rede sem atualizações de segurança ou com configurações inadequadas.
Como os hackers conseguiram invadir as redes
Segundo os pesquisadores, a operação seguia uma sequência organizada de etapas:
| Etapa | Estratégia utilizada |
|---|---|
| Identificação de alvos | Uso de ferramentas de busca como FOFA e ZoomEye para encontrar equipamentos vulneráveis expostos na internet |
| Exploração inicial | Abuso de falhas conhecidas em firewalls e VPNs ou ataques de força bruta contra credenciais fracas |
| Entrada na rede | Criação de acesso remoto usando conexões VPN |
| Roubo de informações | Coleta de dados de Active Directory, SMB e sistemas de segurança instalados |
| Persistência | Instalação de ferramentas legítimas de acesso remoto para manter controle |
| Exfiltração | Transferência de arquivos roubados para serviços de nuvem como Wasabi S3 e MEGA |
Entre as vulnerabilidades exploradas estão falhas envolvendo produtos da Fortinet e Palo Alto Networks, incluindo problemas que permitem contornar mecanismos de autenticação e acessar sistemas protegidos.
Hackers usam ferramentas legítimas para evitar detecção
Um dos pontos que chamou atenção dos especialistas foi o uso de softwares normalmente empregados por administradores de sistemas e profissionais de segurança.
Os criminosos utilizaram ferramentas como NetExec, Impacket, Mimikatz, Kerbrute e PetitPotam, além de plataformas de gerenciamento remoto como MeshCentral, Atera e AnyDesk.
Essa estratégia dificulta a identificação dos ataques, já que muitos desses programas fazem parte da rotina de equipes de TI e testes de segurança.
Mais de 70 mil credenciais foram encontradas
Durante a análise, os pesquisadores identificaram mais de 70 mil credenciais expostas, incluindo informações relacionadas a dispositivos de rede e ambientes corporativos.
O levantamento também indicou uma possível relação com outra campanha conhecida como FortiBleed, embora os especialistas afirmem que os dados encontrados apresentam pouca sobreposição entre as operações.
“A quantidade de credenciais comprometidas demonstra o impacto potencial dessa campanha e reforça a necessidade de correção imediata das vulnerabilidades identificadas”, alertaram os pesquisadores.
Empresas devem reforçar segurança de VPNs e firewalls
Especialistas recomendam que organizações afetadas ou que utilizam equipamentos semelhantes adotem medidas como:
- Atualização imediata de firewalls, VPNs e dispositivos de borda;
- Revisão de usuários e permissões administrativas;
- Troca de senhas e aplicação de autenticação multifator (MFA);
- Monitoramento de acessos remotos suspeitos;
- Análise de possíveis sinais de persistência dentro da rede.
O caso reforça uma tendência crescente no cenário de ameaças digitais: ataques contra dispositivos conectados diretamente à internet continuam sendo uma das principais portas de entrada para invasões corporativas e operações de ransomware.
Faça como os mais de 10.000 leitores do tecflow, clique no sino azul e tenha nossas notícias em primeira mão! Confira as melhores ofertas de celulares na loja parceira do tecflow.

